


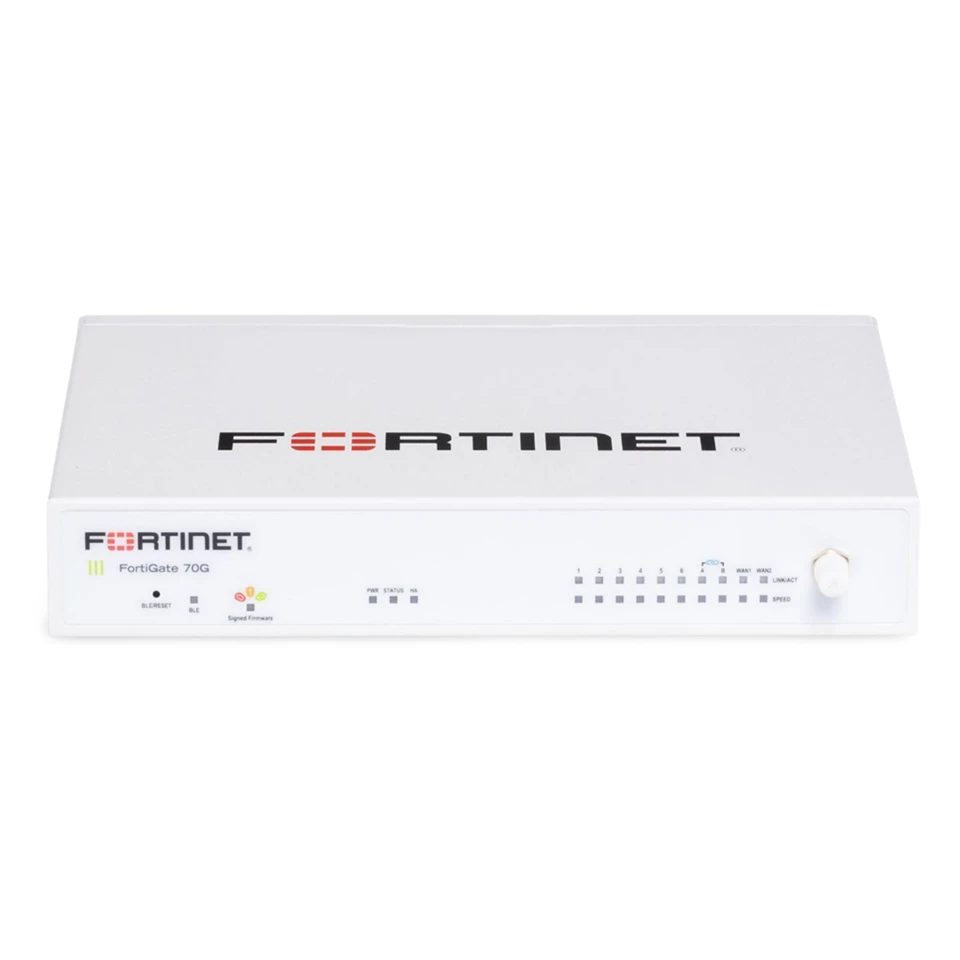
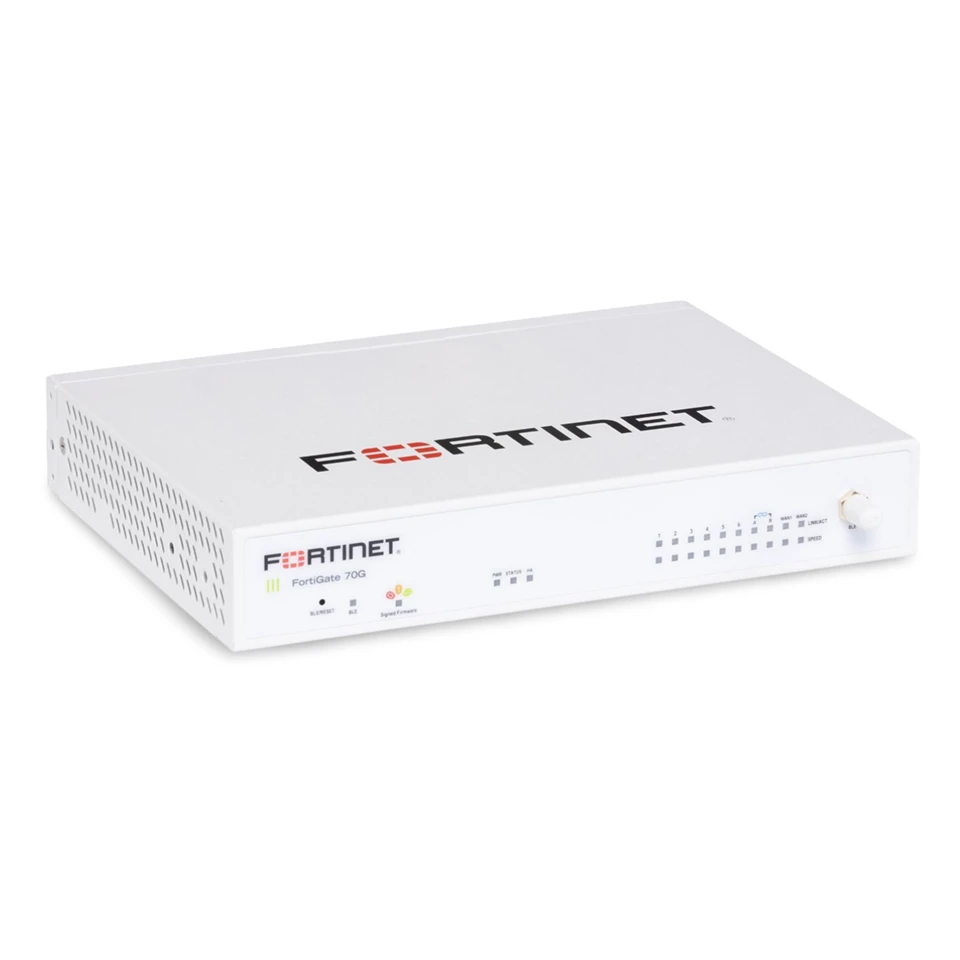


AITI Tech Limited — один из ведущих производителей и поставщиков межсетевых экранов следующего-поколения fortigate 70g. Имея более чем 20-летний опыт работы, мы тепло приветствуем вас купить оптом недорогой межсетевой экран следующего-поколения Fortigate 70g на нашем заводе. Вся наша продукция отличается высоким качеством и низкой ценой. Свяжитесь с нами для получения прайс-листа.
Позиционирование продукта
FortiGate 70G — это-высоко-шлюз безопасности нового поколения, выпущенный компанией Fortinet для промышленных сценариев, высоко-периферийных сайтов, кластеров розничных магазинов и филиалов предприятий среднего- размера. Оснащенный новейшим процессором безопасности SPU5 ASIC от Fortinet и унифицированной операционной системой FortiOS, он глубоко интегрирует аппаратную защиту промышленного-уровня, встроенную SD-WAN и полный-функционал безопасности. Разработанный для высоко-стабильной работы в сложных средах, он является основным выбором для промышленного Интернета и периферийных вычислительных площадок для создания сети безопасности без-простоев, сочетающей в себе широкую-температурную защиту от-помех и защиту-уровня безопасности.

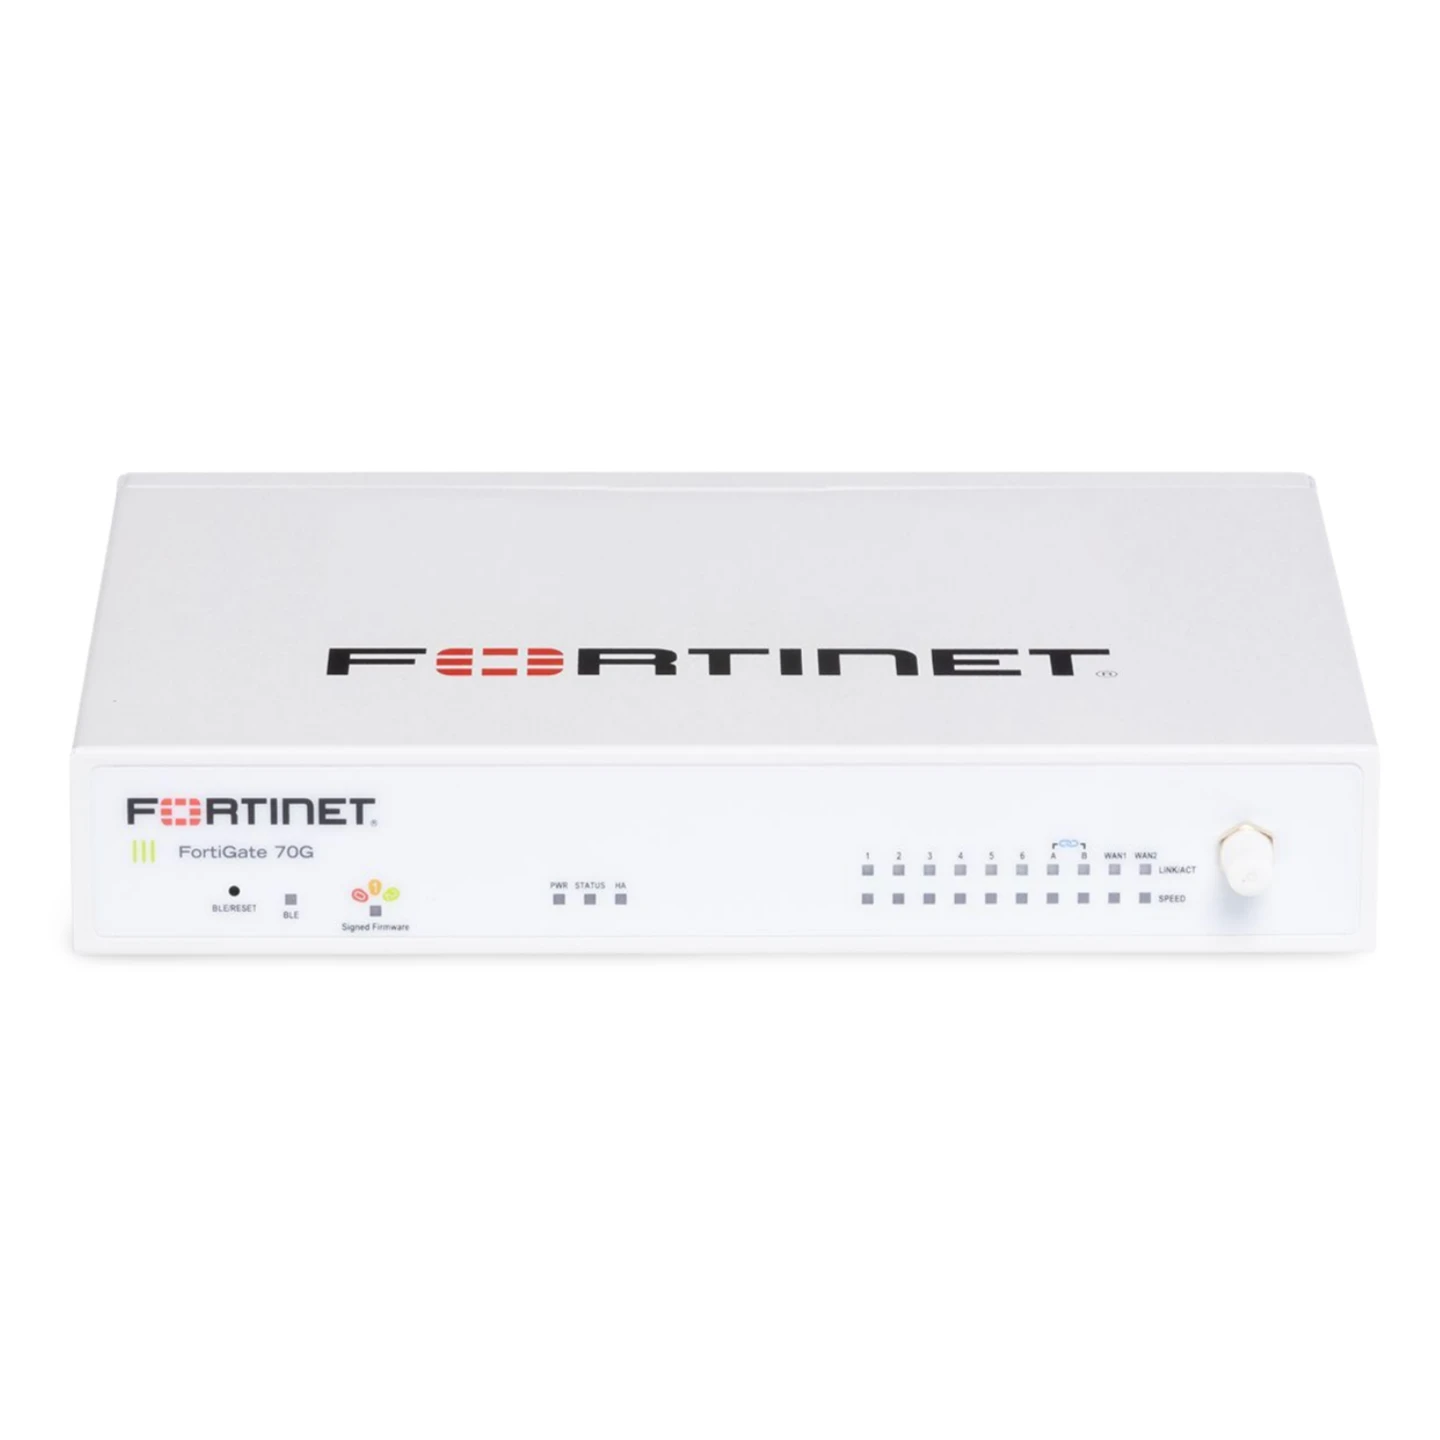


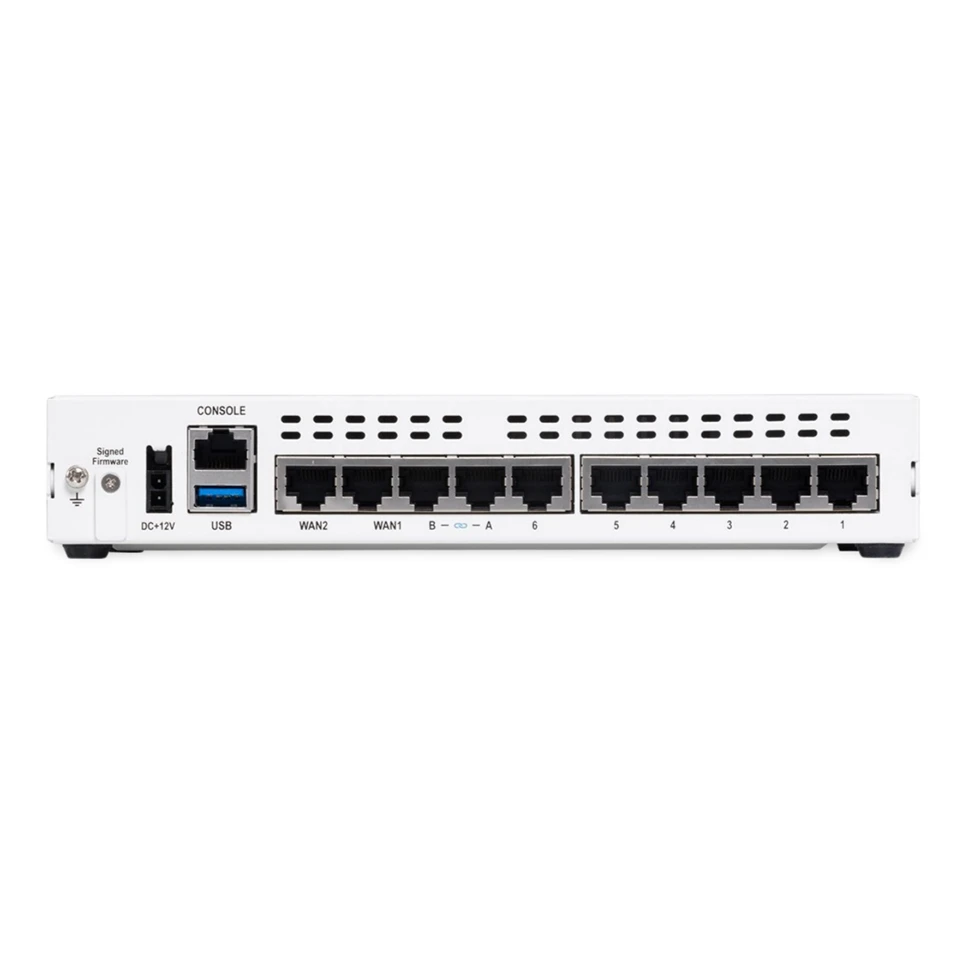
Конфигурация аппаратного порта
10 портов Ethernet RJ45 2.5G с поддержкой автоматического-согласования 2,5G/1G/100 Мбит/с, отвечающих требованиям доступа к внутренней сети с высокой-пропускной способностью и сценариев агрегации нескольких-каналов
2 оптоволоконных порта 10G SFP+ с поддержкой модулей 10G SFP+ или 1G SFP, используемых для высокоскоростного-межсоединения основных каналов или восходящего соединения с базовыми коммутаторами 10G.
1 интерфейс управления консолью RJ45 для отладки локального последовательного порта, начальной настройки устройства и устранения неполадок
1 выделенный интерфейс RJ45 FortiLink, используемый для прямого подключения коммутаторов FortiSwitch, обеспечивая унифицированное управление и связывание политик всех проводных устройств в сети.
2 интерфейса USB 3.2 Gen1 с поддержкой внешнего хранилища для увеличения емкости журналов или подключением модулей промышленного-класса 4G/5G для реализации резервных беспроводных каналов
Встроенная-функция аппаратного обхода, которая позволяет настроить назначенные порты на автоматическое срабатывание при выключении или выходе устройства из строя, избегая прерывания сетевого соединения и обеспечивая непрерывность основных промышленных услуг.
Основные внедренные технологии
- Использован новейший процессор безопасности ASIC SPU5 от Fortinet, реализующий обработку всех функций безопасности на линейной скорости с помощью специального механизма аппаратного ускорения, что значительно снижает нагрузку на процессоры общего-назначения. Даже если IPS, антивирус и глубокая проверка SSL включены одновременно, они по-прежнему обеспечивают низкую-задержку и отсутствие-пересылки, адаптируясь к сценариям с высоким-пограничным трафиком.
- Официальные опубликованные стандартные показатели производительности: пропускная способность уровня 4 брандмауэра 30 Гбит/с, пропускная способность IPS 8 Гбит/с, пропускная способность NGFW 4 Гбит/с, пропускная способность защиты от угроз 2,5 Гбит/с, пропускная способность IPsec VPN 18 Гбит/с, поддержка 3 000 000 одновременных сеансов TCP и 400 000 новых сеансов TCP в секунду.
- Встроенная интеграция возможностей SD-WAN промышленного-класса, реализующая интеллектуальное планирование маршрутов для до 16 каналов и определение качества канала-в режиме реального времени без дополнительных лицензий. Он автоматически переключает критически важный промышленный трафик, такой как управление ПЛК и сбор данных SCADA, на оптимальный канал, обеспечивая коммутацию неисправностей на уровне миллисекунд-.
- Поддерживает глубокую идентификацию и анализ промышленных протоколов, изначально совместим с основными протоколами промышленного управления, такими как Modbus TCP, S7 и EtherNet/IP. Он может выполнять детальный-контроль доступа к промышленному трафику, блокируя несанкционированную межрегиональную передачу команд промышленного управления.
- Полная-поддержка расширенных протоколов маршрутизации, включая BGP, OSPF и статическую маршрутизацию, функции IPsec VPN и SSL VPN, с максимум 600 туннелями IPsec от шлюза-к-шлюзам и 300 пользовательскими каналами доступа SSL VPN, что соответствует требованиям к высокоскоростному-зашифрованному соединению межрегиональных промышленных объектов.
- Встроенная-возможность управления FortiSwitch, позволяющая централизованно управлять до 40 коммутаторами FortiSwitch; встроенный-возможность беспроводного контроллера, который может управлять до 80 точками доступа FortiAP (40 из которых поддерживают туннельный режим), обеспечивая унифицированную эксплуатацию и обслуживание проводных и беспроводных устройств в промышленных сценариях.
- Принимает промышленный-широкий-температурный дизайн с диапазоном рабочих температур от -5 до 55 градусов и поддерживает регулируемую входную мощность промышленного уровня. Его можно устанавливать непосредственно в шкафах управления, адаптируя к сложным промышленным средам с пылью и сильными электромагнитными помехами.
- Полная интеграция с унифицированной архитектурой безопасности Fortinet Security Fabric, плавное подключение к платформам централизованного управления FortiManager и FortiAnalyzer для реализации унифицированного распределения политик, централизованного хранения журналов и глобальной визуализации ситуации безопасности для сотен периферийных устройств.
- Поддерживает развертывание в активном-резервном режиме высокой-доступности (режимы A-P, A-A), реализуя синхронизацию состояния и балансировку нагрузки трафика между двумя устройствами через выделенные порты высокой доступности. Он может завершить аварийное переключение в течение миллисекунд при выходе из строя одного устройства, избегая прерывания промышленного обслуживания, вызванного отдельными точками отказа.
Основные функции безопасности
- Встроенная-усовершенствованная система IPS-промышленного уровня, которая может выявлять и блокировать уязвимости, атаки на промышленное оборудование, боковое перемещение программ-вымогателей и аномальную подделку инструкций в режиме реального времени, охватывая более 1000 эксклюзивных промышленных сигнатур угроз, с пропускной способностью IPS до 8 Гбит/с.
- Интегрирован с глобальными службами анализа промышленных угроз FortiGuard, полагаясь на глобальную сеть мониторинга угроз Fortinet для синхронизации баз данных промышленных уязвимостей и библиотек сигнатур вредоносного ПО в режиме реального времени, обеспечивая упреждающую защиту от промышленных атак нулевого дня-с пропускной способностью защиты от угроз до 2,5 Гбит/с.
- Поддерживает двунаправленную глубокую проверку пакетов TLS 1.3, выполняет полномерное сканирование контента в зашифрованном промышленном трафике, выявляет и блокирует вредоносные операции, скрытые в зашифрованных каналах, с пропускной способностью глубокой проверки SSL до 4 Гбит/с.
- Встроенный-полный-высокопроизводительный-протокольный антивирусный механизм, охватывающий основные протоколы, такие как HTTP, FTP, SMTP и SMB. Он также поддерживает сканирование на вирусы файлов промышленного встроенного ПО, эффективно блокируя проникновение вредоносных программ на промышленное оборудование через пути обновления встроенного ПО.
- Интегрирован с функциями веб-фильтрации, управления приложениями и DNS-фильтрации, пропускная способность управления приложениями достигает 15 Гбит/с. Он может точно контролировать поведение офисных сетей, получающих доступ к промышленным ресурсам, предотвращая проникновение угроз из офисных сетей в зоны промышленного контроля из источника.
- Поддерживает встроенную функцию доступа к сети с нулевым доверием (ZTNA), динамически назначая минимальные разрешения на основе удостоверения пользователя, состояния безопасности устройства и сценариев доступа, реализуя безопасный доступ-с учетом личности для удаленного персонала по эксплуатации и техническому обслуживанию, не подвергая основные промышленные ресурсы общедоступному Интернету.
- Поддерживает эксклюзивное промышленное разделение виртуальных доменов с максимум 40 независимыми виртуальными доменами безопасности, реализуя логическую изоляцию зон промышленного управления OT, зон ИТ-офиса и серверных зон DMZ, отвечая дифференцированным требованиям безопасности защиты нескольких-сервисных разделов.
- Оснащен эксклюзивной функцией аудита журнала безопасности для промышленных сценариев, которая может записывать полный процесс всех инструкций по эксплуатации промышленного контроля, что соответствует требованиям к сохранению журналов и аудиту соответствия Классифицированной защиты кибербезопасности 2.0 для систем промышленного управления.
- Поддерживает двух-факторную аутентификацию FortiToken с максимальным количеством привязанных токенов 2000, обеспечивая надежную проверку личности для удаленного управления и доступа к техническому обслуживанию, вход в систему администратора и операции по настройке оборудования промышленного управления, предотвращая несанкционированные операции, вызванные утечкой учетной записи.
- Встроенная-возможность привязки к изолированной программной среде с расширенными возможностями, позволяющая загружать неизвестные подозрительные файлы встроенного ПО в облачную изолированную программную среду для динамического анализа поведения, выявления APT-атак, которые не могут быть покрыты традиционными библиотеками сигнатур, формирования замкнутой-системы защиты с замкнутым циклом "защитного - обнаружения - ответа" для промышленных сценариев.
горячая этикетка : Fortigate 70g брандмауэра следующего-поколения, поставщики брандмауэров следующего-поколения Fortigate 70g, расширенный межсетевой экран безопасности


