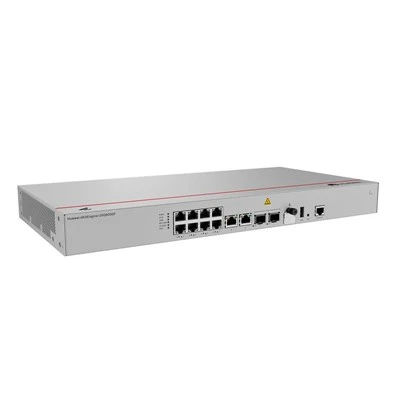
Обеспечение соответствия нормам межсетевого экрана является важнейшим аспектом для предприятий любого размера. Как поставщик межсетевых экранов, я своими глазами видел, как нормативные требования могут стать настоящей головной болью. Но не волнуйтесь; Я здесь, чтобы объяснить вам это простым языком и поделиться некоторыми советами о том, как обеспечить соответствие ваших брандмауэров правилам.
Понимание нормативно-правовой базы
Прежде всего, нам нужно понять, с какими правилами мы сталкиваемся. Их множество, и они различаются в зависимости от вашей отрасли, местоположения и типа данных, с которыми вы работаете. Например, если вы работаете в секторе здравоохранения, вам в затылок дышит HIPAA (Закон о переносимости и подотчетности медицинского страхования). Финансовые учреждения должны соблюдать GDPR (Общие правила защиты данных), если они работают в ЕС, или PCI-DSS (Стандарт безопасности данных индустрии платежных карт), если они обрабатывают информацию о кредитных картах.
Эти правила созданы для защиты конфиденциальных данных, таких как личная информация, финансовые данные и медицинские записи. Они устанавливают стандарты защиты этих данных, а брандмауэры являются ключевой частью этой инфраструктуры безопасности.
Как межсетевые экраны вписываются в задачу обеспечения соответствия
Брандмауэры действуют как барьер между вашей внутренней сетью и внешним миром. Они контролируют входящий и исходящий сетевой трафик на основе набора предопределенных правил. Тем самым они помогают предотвратить несанкционированный доступ, защитить от киберугроз и гарантировать прохождение только доверенного трафика.
Брандмауэры необходимы для обеспечения соответствия требованиям, поскольку они помогают обеспечить соблюдение политик безопасности, требуемых нормативными актами. Например, HIPAA требует от организаций, на которые распространяется действие закона, внедрения технических мер безопасности для защиты защищенной электронной медицинской информации (ePHI). Хорошо настроенный брандмауэр может помочь вам удовлетворить это требование, блокируя несанкционированный доступ к ePHI и отслеживая сетевой трафик на предмет любой подозрительной активности.
Действия по обеспечению соответствия требованиям брандмауэра
1. Знайте свои правила
Первый шаг — определить, какие правила применимы к вашему бизнесу. Это предполагает понимание характера ваших данных, вашей отрасли и вашего географического положения. Как только вы узнаете, какие правила вам необходимо соблюдать, вы можете начать изучать конкретные требования к межсетевым экранам.
2. Выберите правильный брандмауэр
Не все межсетевые экраны одинаковы. Вам необходимо выбрать межсетевой экран, соответствующий требованиям ваших правил. Например, если вы имеете дело с GDPR, вам нужен брандмауэр, который может обрабатывать большой объем трафика данных и обеспечивать надежные функции безопасности, такие как обнаружение и предотвращение вторжений.
Как поставщик межсетевых экранов, я рекомендую ознакомиться с некоторыми из наших лучших продуктов.USG6000E-S112— отличный вариант для малого и среднего бизнеса. Он предлагает высокий уровень безопасности и прост в управлении.FPR1010-NGFW-K9— еще один популярный выбор, особенно для предприятий, использующих системы Cisco. Оно обеспечивает расширенную защиту от угроз и может быть интегрировано с другими продуктами безопасности Cisco.
3. Правильно настройте брандмауэр
После того, как вы выбрали правильный брандмауэр, вам необходимо его правильно настроить. Это включает в себя настройку правил, определяющих, какой трафик разрешен в и из вашей сети. Правила должны основываться на требованиях вашего регламента. Например, если вы соблюдаете требования PCI-DSS, вам необходимо заблокировать весь трафик, не связанный с обработкой платежей.
Также важно поддерживать актуальность правил брандмауэра. По мере появления новых угроз и изменения правил вам необходимо соответствующим образом корректировать свои правила.
4. Мониторинг и аудит вашего брандмауэра
Мониторинг и аудит вашего брандмауэра необходимы для обеспечения соответствия требованиям. Вам необходимо отслеживать весь сетевой трафик и искать любые признаки несанкционированного доступа или подозрительной активности. Большинство брандмауэров оснащены встроенными инструментами мониторинга и аудита, но вы также можете использовать сторонние инструменты для более глубокого анализа.
Регулярные проверки также важны для обеспечения соответствия вашего брандмауэра нормативам. Вы можете провести внутренний аудит или нанять стороннего аудитора, который сделает это за вас.
5. Обучите свой персонал
Наконец, вам необходимо обучить свой персонал тому, как использовать брандмауэр, и понять важность соблюдения требований. Ваши сотрудники часто являются первой линией защиты от киберугроз, поэтому им необходимо знать, как распознавать любую подозрительную активность и сообщать о ней.
Проводите регулярные тренинги и убедитесь, что ваш персонал понимает правила и положения, применимые к вашему бизнесу. Вы также можете создать культуру осведомленности о безопасности, продвигая лучшие практики и вознаграждая сотрудников за соблюдение правил.
Проблемы обеспечения соответствия требованиям межсетевого экрана
Конечно, обеспечение соответствия требованиям брандмауэра не обходится без проблем. Одна из самых больших проблем — идти в ногу с постоянно меняющейся нормативной средой. Правила постоянно обновляются и постоянно вводятся новые. Это означает, что вам необходимо быть в курсе последних событий и следить за тем, чтобы ваш брандмауэр всегда соответствовал требованиям.
Другая проблема связана со сложностью настройки брандмауэра. Брандмауэры имеют множество настроек и правил, и правильно их настроить может быть сложно. Одна-единственная неправильная конфигурация может сделать вашу сеть уязвимой для атак и подвергнуть вас риску несоблюдения требований.
Наконец, есть вопрос стоимости. Внедрение и поддержание совместимого брандмауэра может быть дорогостоящим, особенно для малого бизнеса. Вам необходимо инвестировать в подходящее аппаратное и программное обеспечение, а также в персонал для его управления и мониторинга.
Преодоление проблем
Чтобы преодолеть эти проблемы, вам необходимо иметь упреждающий подход к соблюдению требований. Будьте в курсе последних правил и убедитесь, что у вас есть план обновления брандмауэра по мере необходимости. Вы также можете обратиться к эксперту по соблюдению нормативных требований или к поставщику услуг управляемой безопасности (MSSP), который поможет вам ориентироваться в нормативной среде и гарантировать, что ваш брандмауэр всегда соответствует требованиям.
Когда дело доходит до настройки брандмауэра, не торопитесь и убедитесь, что вы понимаете все настройки и правила. Вы также можете использовать инструменты автоматизации, которые помогут вам более эффективно настроить брандмауэр и снизить риск человеческой ошибки.
А чтобы решить проблему стоимости, ищите способы оптимизировать инвестиции в брандмауэр. Вы можете выбрать межсетевой экран, который предлагает необходимые вам функции по разумной цене, а также рассмотреть возможность использования облачных межсетевых экранов, которые могут быть более экономичными, чем локальные решения.
Заключение
Обеспечение соответствия межсетевого экрана нормативам — сложная, но важная задача для бизнеса. Понимая нормативно-правовую базу, выбирая правильный межсетевой экран, правильно его настраивая, регулярно отслеживая и проверяя, а также обучая свой персонал, вы сможете обеспечить безопасность своей сети и избежать дорогостоящих штрафов и санкций.
Если вы ищете надежного поставщика межсетевых экранов, мы предоставим вам все необходимое. Мы предлагаем широкий выбор межсетевых экранов, в том числеUSG6000E-S125,USG6000E-S12, иUSG6000F-S50, чтобы удовлетворить потребности предприятий любого размера. Если вы хотите узнать больше о наших продуктах или вам нужна помощь в обеспечении соответствия требованиям брандмауэра, не стесняйтесь обращаться к нам. Мы здесь, чтобы помочь вам ориентироваться в мире безопасности брандмауэров и обеспечить соответствие вашего бизнеса требованиям.


Ссылки
- «Правило безопасности HIPAA». Министерство здравоохранения и социальных служб США.
- «Общий регламент защиты данных (GDPR)». Евросоюз.
- «Требования PCI DSS и процедуры оценки безопасности». Совет по стандартам безопасности индустрии платежных карт.